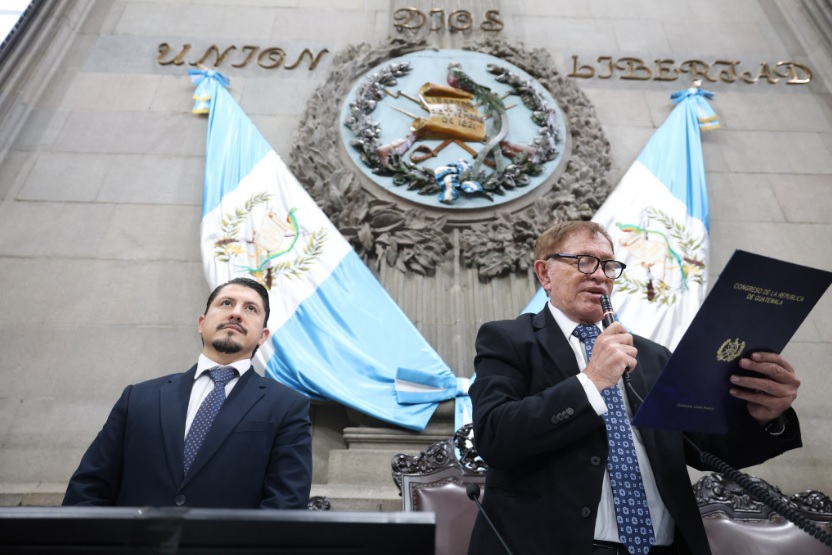
El Congreso de la República aprobó el martes 3 de noviembre, de urgencia nacional, la iniciativa 6347, que establece la Ley Marco de Ciberseguridad, contenida en el Decreto 26-2026. La normativa busca fortalecer la protección de los sistemas informáticos, prevenir ataques digitales y establecer mecanismos de respuesta ante incidentes que comprometan información e infraestructuras críticas del país.
La legislación contempla la creación del Consejo Nacional de Ciberseguridad, la Dirección Nacional de Ciberseguridad y el Centro de Respuesta a Incidentes de Ciberseguridad de Guatemala (CRIC-GT), entidades que tendrán a su cargo distintas funciones de coordinación, prevención y atención de amenazas digitales.
Asimismo, asigna al Ministerio de Gobernación (Mingob) la rectoría sectorial en materia de ciberseguridad, mientras que el Ministerio de la Defensa Nacional (Mindef) asumirá atribuciones específicas relacionadas con la ciberdefensa.
Durante la aprobación en el pleno, los diputados incorporaron varias enmiendas que modifican aspectos relacionados con los delitos informáticos, el acceso a información protegida, la investigación de incidentes y las obligaciones de las instituciones públicas y privadas.
Nuevas sanciones por delitos informáticos
Entre las modificaciones aprobadas figuran disposiciones para aumentar las penas cuando los delitos informáticos afecten información confidencial, datos vinculados con la seguridad nacional o infraestructuras críticas digitales.
Las enmiendas también contemplan sanciones adicionales para funcionarios públicos que cometan estos hechos contra las instituciones donde laboran. En esos casos, además de la pena correspondiente, podrían quedar inhabilitados para ejercer cargos públicos durante siete años.
La propuesta establece sanciones más severas cuando exista un beneficio económico ilegal o cuando las acciones provoquen afectaciones a los servicios de una entidad.
En cuanto a las conductas consideradas delitos informáticos, se incluyen el acceso ilícito a sistemas, la interceptación de información, la modificación o eliminación de datos y los ataques que comprometan el funcionamiento de plataformas digitales.
Las penas contempladas oscilan entre dos y ocho años de prisión, dependiendo de la infracción cometida.
También se incorporan sanciones de tres a seis años de cárcel para quienes fabriquen, utilicen o distribuyan dispositivos, programas, contraseñas o códigos de acceso destinados a facilitar delitos informáticos. Sin embargo, las modificaciones aclaran que estas disposiciones no buscan criminalizar las pruebas autorizadas ni las actividades legítimas de protección de sistemas.
Límites para los registros informáticos
Otro de los cambios establece condiciones para las órdenes judiciales relacionadas con registros de sistemas informáticos.
Las resoluciones deberán identificar la información que se pretende obtener, los sistemas que serán objeto de intervención y el tiempo durante el cual se desarrollará la diligencia.
Además, se plantea priorizar la realización de copias forenses y la extracción de datos específicos, en lugar de ocupar o interrumpir sistemas completos.
Para las investigaciones que involucren servicios financieros, las enmiendas establecen que los jueces deberán solicitar previamente un informe técnico al Banco de Guatemala o a la Superintendencia de Bancos cuando la medida pueda afectar sistemas de pago o servicios financieros críticos.
Esta disposición contempla una excepción para situaciones de riesgo grave e inmediato que requieran una decisión urgente.
Asimismo, las interrupciones de servicios esenciales deberán someterse a revisión judicial al menos cada 24 horas y mantenerse únicamente durante el tiempo que resulte necesario.
Las diligencias también tendrán que resguardar la información de personas y empresas ajenas a las investigaciones, además de documentar las actuaciones para garantizar la cadena de custodia de las pruebas.
Instituciones deberán reportar incidentes cibernéticos
La normativa propone establecer plazos específicos para informar sobre ataques e incidentes digitales.
Las alertas relacionadas con infraestructuras críticas deberán emitirse en un máximo de tres horas después de detectar el incidente. Para los demás casos, el plazo será de seis horas.
En ambos escenarios, las entidades deberán presentar un informe completo en un máximo de 72 horas.
El CRIC-GT tendrá que implementar mecanismos de anonimización para proteger los datos personales e institucionales contenidos en los reportes.
Las enmiendas también establecen límites para el intercambio de información entre instituciones. La cooperación no podrá utilizarse para trasladar datos protegidos constitucionalmente o por las leyes financieras, salvo que se cumplan los procedimientos legales correspondientes o exista una orden judicial.
De igual manera, se plantea que los datos compartidos sean agregados o anonimizados y reciban el tratamiento de información confidencial o reservada.
En el caso de información financiera protegida, su traslado a autoridades extranjeras deberá realizarse por medio del Ministerio Público (MP), mediante autorización judicial o conforme a los mecanismos establecidos en las leyes y tratados vigentes.
La propuesta también contempla la coordinación entre las autoridades de ciberseguridad y las entidades encargadas de prevenir el lavado de dinero, especialmente para compartir alertas relacionadas con fraudes y otras actividades ilícitas.
Guatemala registra ataques contra instituciones públicas
La aprobación de la normativa ocurre en un contexto marcado por distintos incidentes informáticos registrados durante 2026.
Entre las instituciones afectadas figuran la Dirección General de Control de Armas y Municiones (Digecam), universidades, dependencias públicas y la Corte de Constitucionalidad (CC). También se han reportado vulnerabilidades en plataformas del sector privado.
Los ataques han puesto sobre la mesa la necesidad de fortalecer los mecanismos institucionales para prevenir, detectar y responder ante amenazas digitales, así como proteger información sensible.
Durante la discusión legislativa, los diputados señalaron que las disposiciones existentes regulan parcialmente algunos delitos informáticos, pero que los incidentes recientes evidencian la necesidad de actualizar el marco jurídico nacional.
Cooperación internacional contra los ciberdelitos
La Ley Marco de Ciberseguridad también busca ampliar la cooperación internacional para investigar y perseguir delitos informáticos que puedan trascender las fronteras nacionales.
Entre los instrumentos mencionados durante la discusión figura el Convenio de Budapest sobre la Ciberdelincuencia, adoptado en 2001, que establece mecanismos de colaboración entre países para investigar delitos relacionados con sistemas informáticos y pruebas electrónicas.
La iniciativa contempla, además, una red de asistencia mutua que facilitaría el intercambio de información y la obtención de evidencia digital en investigaciones sobre ataques cibernéticos.
Con estas disposiciones, la legislación busca establecer mecanismos de coordinación nacional e internacional para atender incidentes, proteger infraestructuras críticas y perseguir actividades delictivas que afecten a instituciones y empresas guatemaltecas.
La normativa establece que entrará en vigencia 30 días después de su publicación en el Diario Oficial.
Dudas y cuestionamientos de diputados
La aprobación de la Ley Marco de Ciberseguridad en el Congreso de la República estuvo marcada por dudas sobre el contenido de las enmiendas y cuestionamientos de varios diputados, quienes señalaron que la iniciativa no había sido discutida lo suficiente antes de someterla a votación.
El pleno aprobó con 109 votos una moción impulsada por la diputada Mirna Victoria Godoy Palala, cuando se requerían al menos 107 respaldos para avanzar con el procedimiento de urgencia nacional. Posteriormente, la iniciativa 6347 recibió el apoyo de 111 legisladores en su único debate.
La discusión tomó más tiempo de lo previsto, debido a que varios congresistas manifestaron desconocer el número y contenido de las modificaciones que serían incorporadas al proyecto.
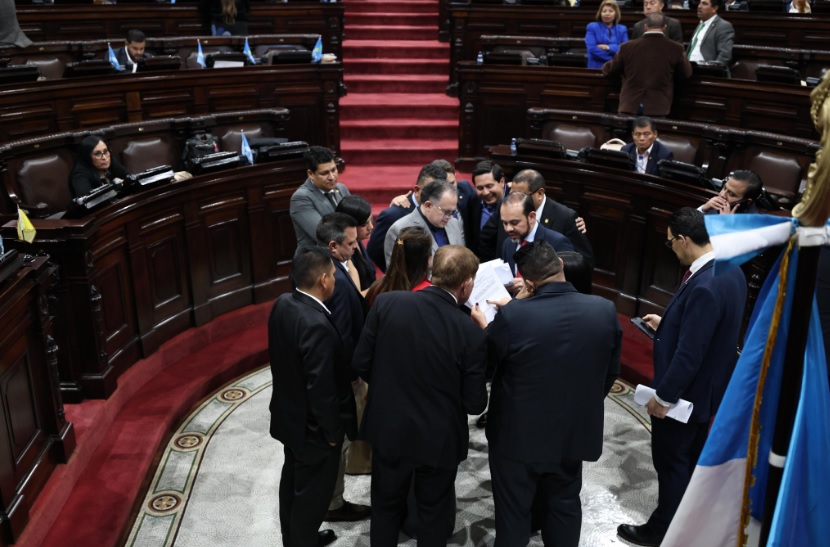
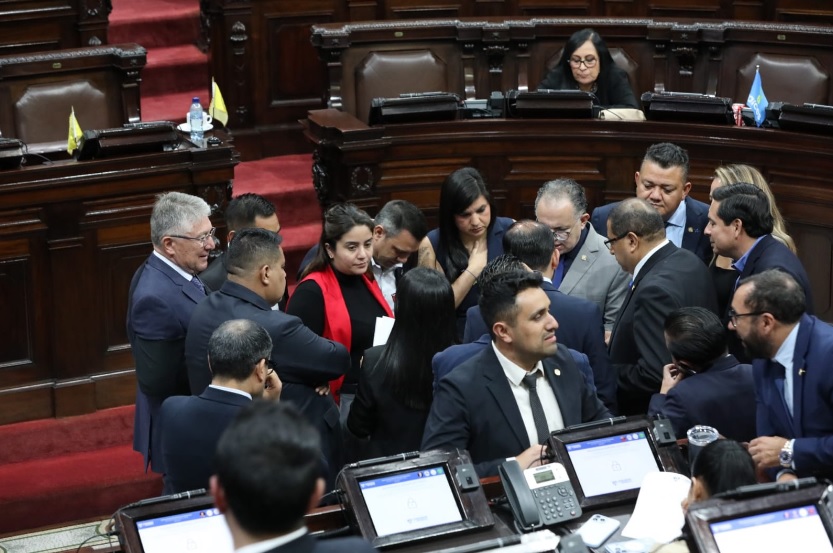
Ante esta situación, el presidente del Congreso, Luis Contreras, concedió un receso de 10 minutos, que se extendió más de lo previsto, para que los diputados se reunieran en el centro del hemiciclo y revisaran las enmiendas.
Según fuentes legislativas, el paquete de modificaciones habría sido promovido por diputados de la facción oficialista vinculada al cancelado Movimiento Semilla. Al ser consultada sobre esta posibilidad, Palala respondió que consideraba que sí.
La aprobación también se produjo en medio de negociaciones políticas relacionadas con el presupuesto nacional de 2027, un contexto que habría contribuido a reunir los votos necesarios para avanzar con la legislación.
Las modificaciones también generaron interrogantes entre los legisladores sobre el alcance de las disposiciones y sus posibles implicaciones legales.
Diputados cuestionan aprobación de urgencia nacional
Durante la sesión, varios congresistas justificaron su postura y expresaron que, aunque reconocen la necesidad de contar con una legislación específica en materia de ciberseguridad, consideran que una normativa de esta magnitud requiere mayor análisis.
Álvaro Arzú Escobar, jefe del bloque del Partido Unionista, señaló que no existe oposición a crear una ley de este tipo, pero cuestionó que se aprobara sin agotar una discusión más amplia.“Las cosas hay que hacerlas bien y no apresuradas”, manifestó.
El diputado también planteó que la iniciativa debió someterse a sus tres debates e incluso contar con una mesa técnico-política, similar al mecanismo utilizado para discutir la Ley de Puertos.
Por su parte, Ronald Portillo, del bloque Vamos, recomendó prolongar el análisis antes de tomar una decisión definitiva e igualmente aclaró que no está en contra de la normativa, pero consideró que no existían suficientes condiciones para aprobarla de urgencia nacional.
El diputado Byron Rodríguez, del bloque Todos, también pidió prestar atención a las implicaciones constitucionales de la legislación, particularmente en aspectos relacionados con la libertad de expresión e indicó que respalda la aprobación de una ley de ciberseguridad, siempre que se revisen cuidadosamente sus disposiciones.
Decreto 26-2026 recibe 121 votos
Después de la discusión y la incorporación de las enmiendas, el Congreso aprobó la redacción final de la Ley Marco de Ciberseguridad con 121 votos a favor y 10 en contra.
De esta manera, la iniciativa 6347 quedó convertida en el Decreto 26-2026, que establece un marco institucional para prevenir, detectar y responder ante incidentes y ataques informáticos en Guatemala.